Les notions clés
Les méthodes de gestion des risques ont chacune leur vocabulaire, et elles ne mettent pas toujours la même chose derrière le même mot. Pourtant, en comité ou face à un fournisseur qui annonce un retard, les questions sont toujours les mêmes : qu'est-ce qui peut mal tourner, à quel point, qui s'en occupe, et qui doit décider ?
Cette page reprend quinze notions. Pour chacune : ce qu'elle veut dire et à quoi elle sert, comment les grandes méthodes la nomment, ce qu'elle change au quotidien, et où la voir dans Riskr, avec l'épisode qui la met en scène.
Elles se rangent en cinq familles. Pour décrire et mesurer un risque : le risque, ses cotations, la matrice, la vélocité. Pour fixer les limites : l'appétence, la tolérance. Pour organiser le traitement : le registre, le nœud papillon, les stratégies de traitement, les indicateurs. Pour suivre dans le temps : les revues, le risque survenu. Pour chiffrer et faire remonter : la provision, l'escalade, la gouvernance.
Les méthodes citées sont présentées sur la page Les méthodes sans le jargon, et la table de correspondance met leurs vocabulaires côte à côte. Les textes de l'ISO, de MoR, de PRINCE2 et de COSO sont payants : ce qui en est dit ici s'appuie sur leurs pages officielles et sur des résumés publics concordants, pas sur une citation du texte intégral.
Le risque
Un risque est un événement qui peut se produire, ou non, et qui aurait un effet sur ce que vous cherchez à atteindre : une date, un budget, un niveau de qualité, un bénéfice promis. Il faut donc deux ingrédients : une incertitude (on ne sait pas si cela arrivera) et un objectif (sinon, peu importe que cela arrive). Un risque n'est pas encore un problème, et il n'est pas forcément défavorable : un imprévu peut aussi jouer en votre faveur.
Risque · risk, threat, opportunity
L'ISO 31000 le définit comme « l'effet de l'incertitude sur les objectifs », cet effet étant un écart par rapport à l'attendu, dans un sens ou dans l'autre ; l'Orange Book britannique reprend la phrase mot pour mot. Le PMI et PRINCE2 disent la même chose autrement, un événement incertain qui aurait un effet positif ou négatif sur les objectifs, mais ils en tirent deux catégories distinctes : la menace (threat) et l'opportunité (opportunity), chacune avec ses stratégies. COSO, qui s'adresse aux directions générales, rattache le risque à la stratégie et à la performance de l'entreprise.
Au quotidien, la définition sert surtout à bien écrire un risque. « Le fournisseur » n'est pas un risque. « Le fabricant ne livre pas les batteries à temps, et la mise en service de janvier glisse » en est un : on sait ce qui peut arriver et ce que cela menace. Un risque bien écrit se comprend sans contexte, six mois plus tard, par quelqu'un qui n'était pas là.
Dans Riskr, chaque fiche demande l'événement incertain et l'objectif concerné, et chaque risque est une menace ou une opportunité, comme chez le PMI et PRINCE2. Les opportunités ont leurs propres stratégies et ne viennent pas réduire la provision pour pertes. La création d'un risque, de l'alerte du fournisseur à la fiche complète, est l'objet de l'épisode 2.
Les cotations : inhérent, actuel, prévision, cible
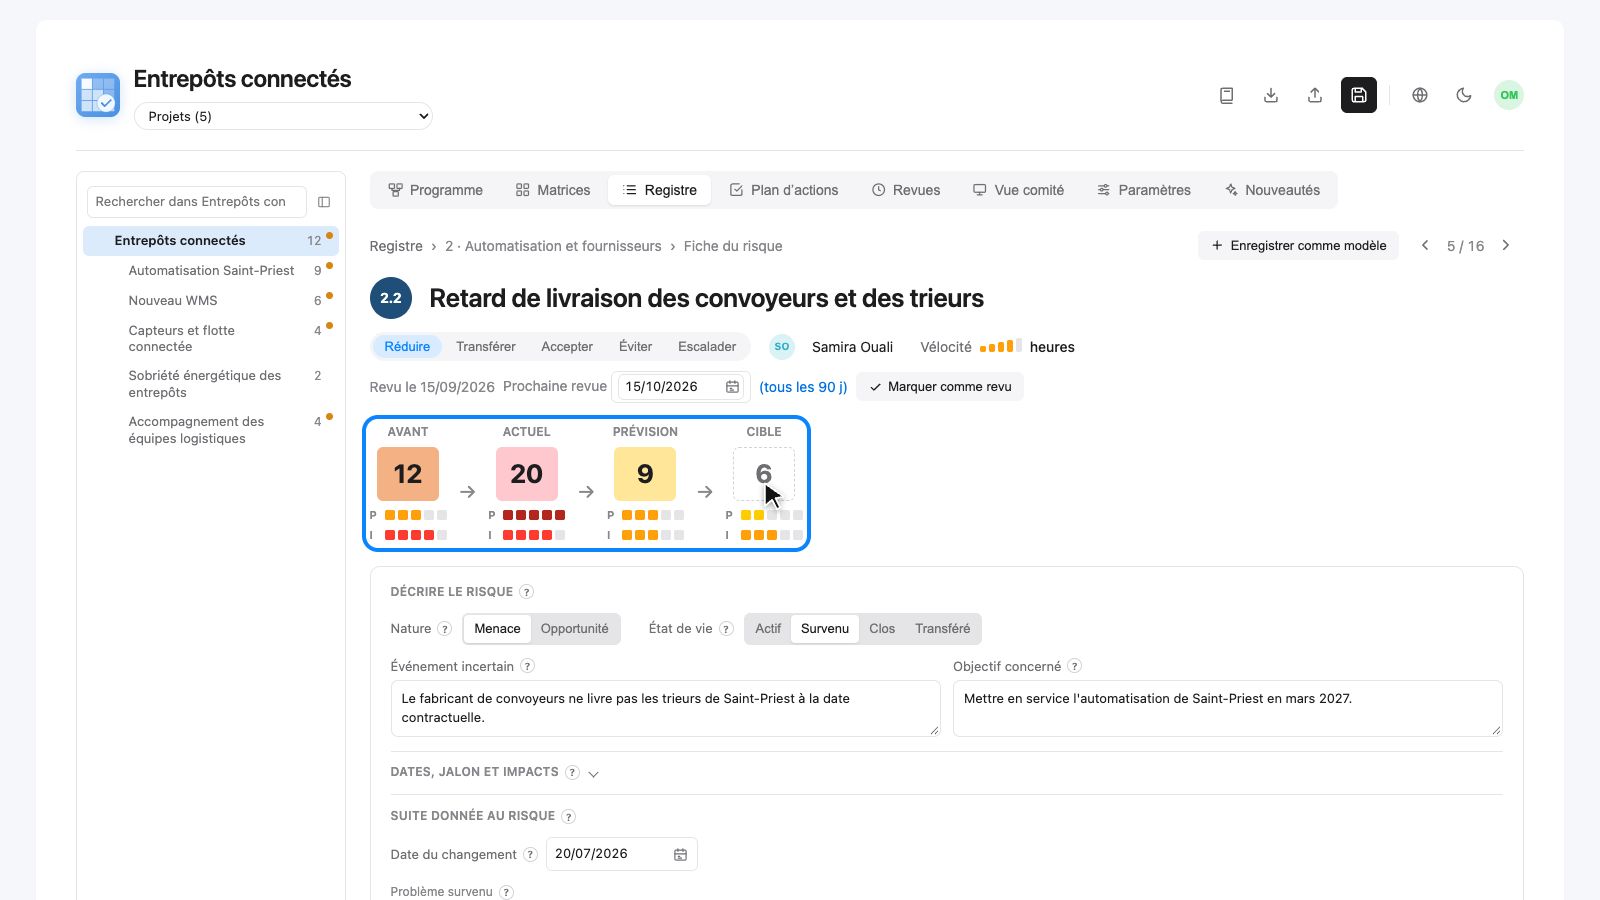
Coter un risque, c'est lui donner une note pour pouvoir le comparer aux autres. La façon la plus répandue croise deux échelles de 1 à 5 : la probabilité (a-t-il des chances d'arriver ?) et l'impact (à quel point ferait-il mal ?), dont le produit donne une note sur 25. Mais un risque n'a pas une seule note : il en a une si l'on ne fait rien, une aujourd'hui, une une fois le plan d'actions mené à bien, et une que l'on vise. C'est en comparant ces notes qu'on sait si l'on progresse, et si le plan suffit.
Cotations · inherent, residual, target
Toutes les méthodes distinguent au moins deux temps. Le risque inhérent, ou brut (inherent, gross), est évalué comme si l'on ne faisait rien ; le risque résiduel, ou net (residual, net), est ce qui reste après traitement. C'est le vocabulaire du PMI, de PRINCE2, de MoR et de l'Orange Book. COSO ajoute le risque cible (target residual risk) : le niveau que l'on se fixe, dans les limites de l'appétence. En revanche, aucune de ces méthodes ne nomme clairement la différence entre ce que les mesures devraient donner et ce que l'on constate aujourd'hui.
Au quotidien, c'est pourtant là que tout se joue. Un plan d'actions voté en juin n'a rien réduit en septembre si les mesures ne sont pas faites. Une colonne « résiduel » unique mélange les deux : elle présente l'effet espéré du plan comme s'il était acquis, et le comité croit le risque maîtrisé alors qu'il ne l'est pas encore.
Dans Riskr, chaque risque a quatre notes. L'inhérent (affiché « Avant » dans la fiche) : le risque sans aucune mesure. L'actuel : la position observée à la dernière revue, que les mesures non terminées ne font pas baisser. La prévision : la note attendue une fois les mesures prévues appliquées, c'est-à-dire le résiduel des méthodes. La cible : le niveau visé ; si la prévision reste au-dessus, il faut une mesure de plus, ou accepter l'écart formellement. L'appétence se compare à l'actuel, pas à la prévision : on décide sur ce qui est, pas sur ce qu'on espère. La prévision, elle, est un jugement que l'équipe pose en revue (épisode 4). Pourquoi l'actuel peut dépasser l'inhérent : voir le risque survenu.
La matrice des risques
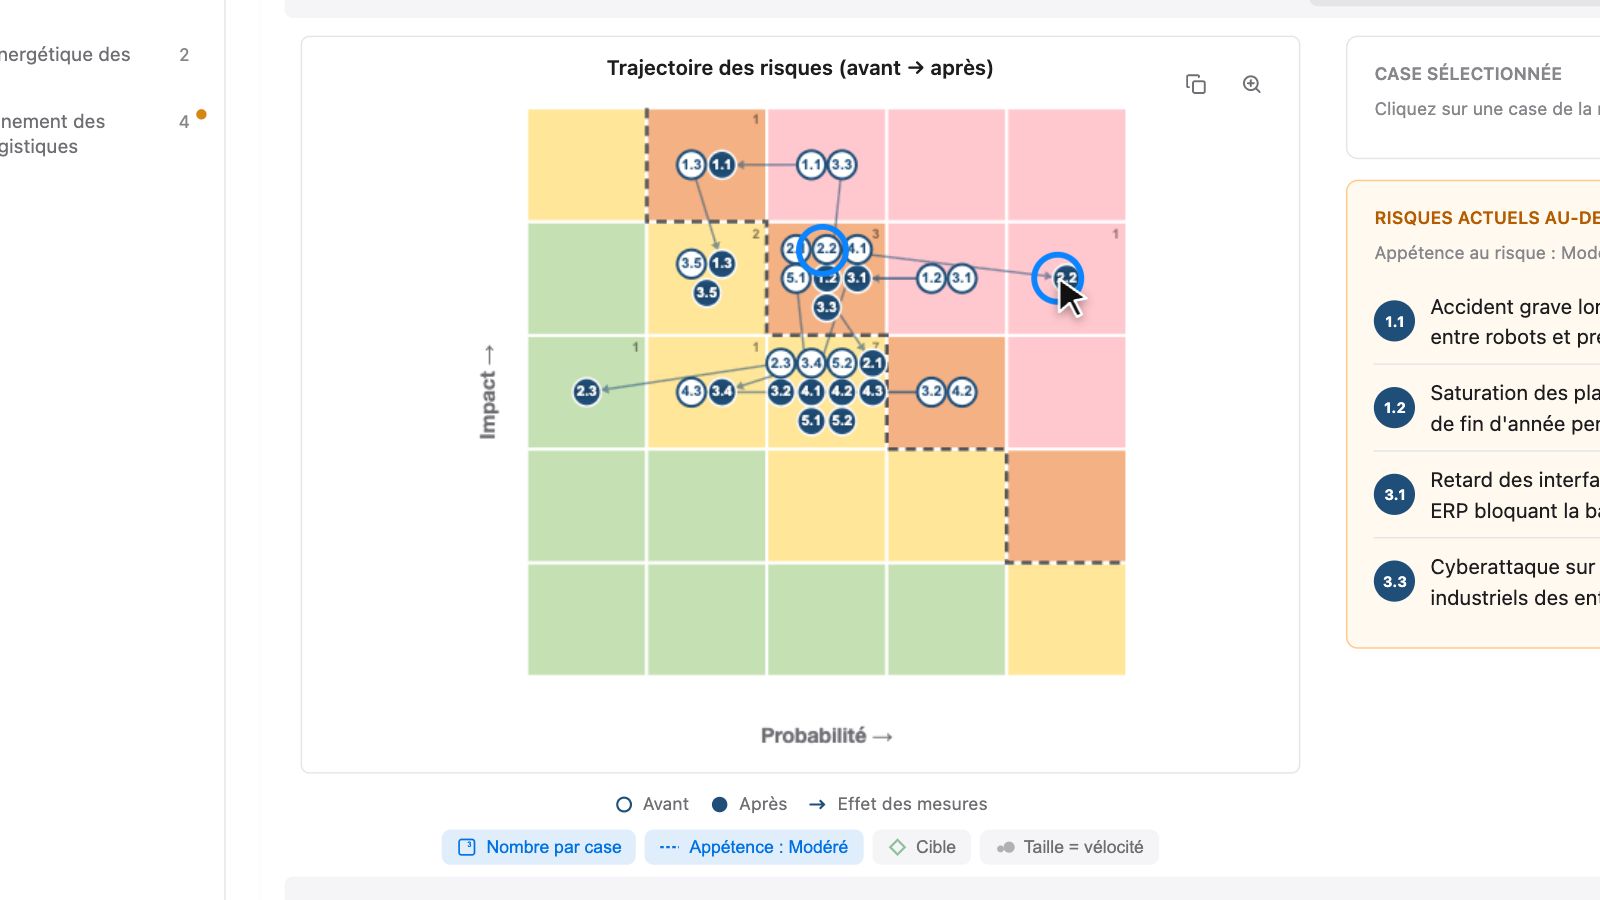
La matrice, ou carte des risques, place chaque risque dans une grille : la probabilité de gauche à droite, l'impact de bas en haut. Elle sert à voir d'un coup d'œil où se concentre l'exposition, et à montrer en comité ce qu'un tableau de trente lignes ne montre pas. Les couleurs ne sont qu'une convention qui traduit la note, du vert pour les risques faibles jusqu'aux teintes chaudes pour les critiques.
Matrice · probability-impact matrix
Le PMI parle de matrice probabilité-impact (probability and impact matrix), l'outil de son analyse qualitative ; PRINCE2 et MoR de grille probabilité-impact et de profil de risque synthétique (summary risk profile). L'ISO/IEC 31010, le catalogue de techniques qui accompagne l'ISO 31000, la décrit parmi ses techniques d'évaluation. En France, on parle volontiers de cartographie des risques, notamment dans les guides de l'AMRAE.
Au quotidien, une matrice ne vaut que par ce qu'on lui fait dire. Une photo à un instant donné montre où sont les risques ; elle ne dit pas s'ils bougent. Deux lectures font la différence : comparer l'avant et l'après (les mesures servent-elles à quelque chose ?) et tracer une ligne au niveau de l'appétence (qu'est-ce qui exige une décision ?).
Dans Riskr, la carte se lit sans mesure, aujourd'hui, les deux côte à côte, ou en trajectoire : une flèche va de chaque risque tel qu'il serait sans mesure jusqu'à sa position actuelle. La ligne pointillée marque l'appétence ; des options ajoutent la cible (un losange) et la vélocité (la taille de la bulle). Un clic sur une case filtre le registre. Au-delà de trente risques, dans un portefeuille par exemple, Riskr dessine une bulle par case avec le nombre de risques qu'elle contient. La lecture de la carte est l'objet de l'épisode 1, celle d'un portefeuille de l'épisode 8.
Vélocité et date probable
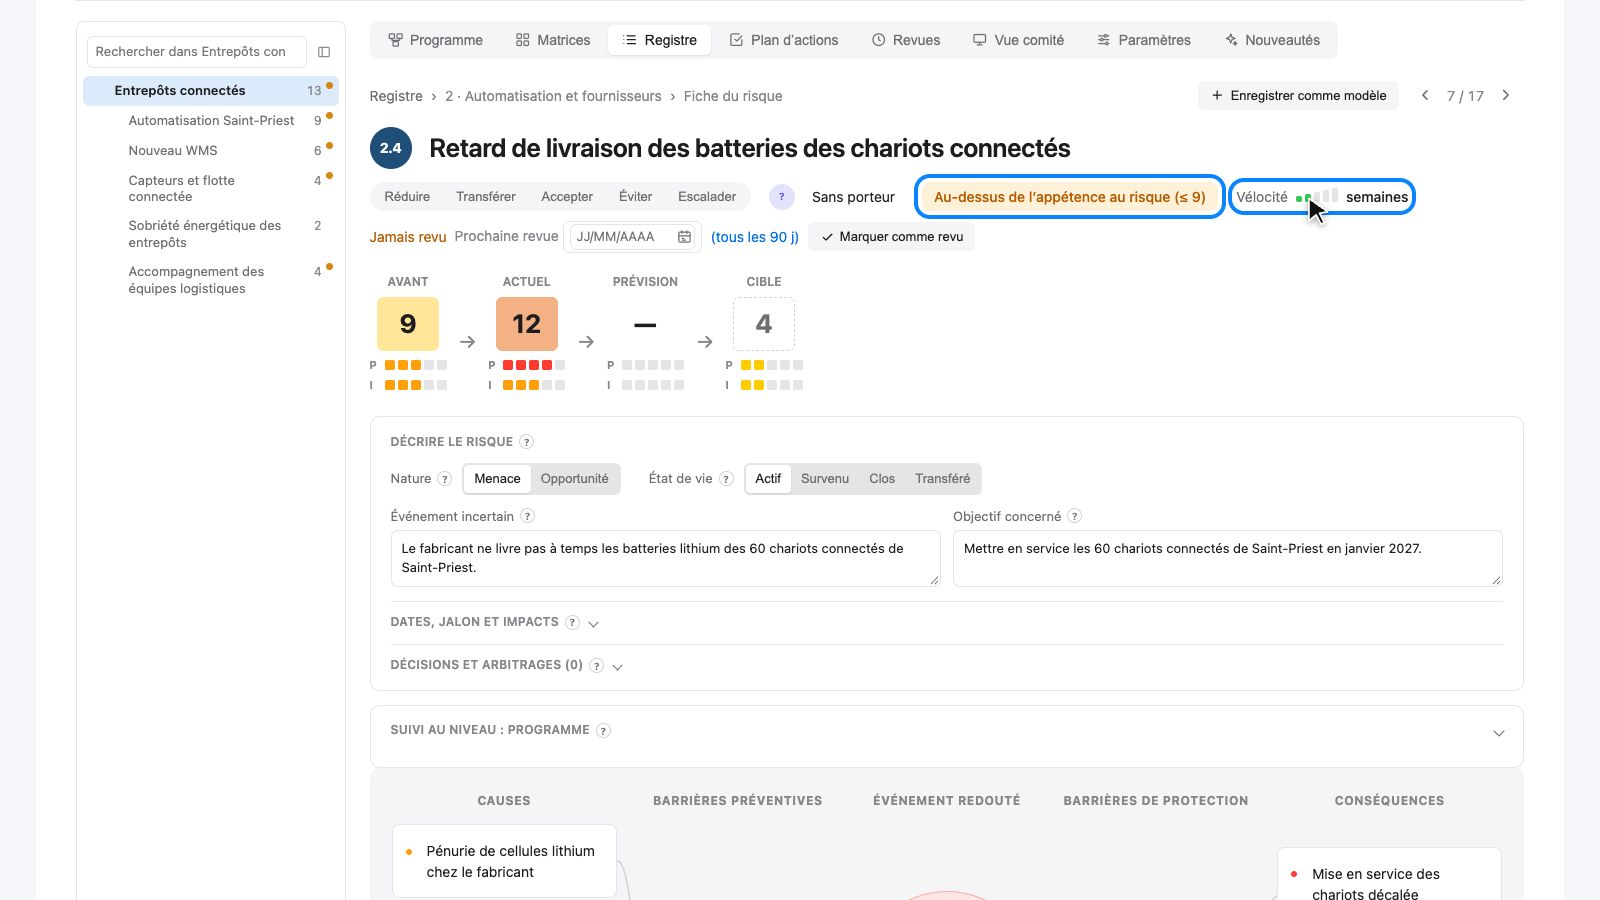
Derrière le mot « urgent » se cachent deux questions différentes. Quand le risque peut-il se produire ? Et, une fois déclenché, en combien de temps fait-il mal ? Une pénurie de composants s'annonce des mois à l'avance et produit ses effets lentement ; une cyberattaque frappe en quelques heures. La seconde question, celle de la vélocité, dit surtout quand il faut avoir agi : plus elle est élevée, plus les mesures doivent être en place avant, parce qu'on n'aura pas le temps de réagir après.
Vélocité · velocity, proximity, urgency
Le PMI distingue trois notions de temps. La proximité (proximity) : la période pendant laquelle le risque peut toucher les objectifs. L'urgence (urgency) : le temps dont on dispose pour répondre efficacement. La vélocité (risk velocity), que le PMI met en avant dans ses publications récentes : la vitesse à laquelle le risque produit son impact une fois déclenché. PRINCE2 et MoR suivent surtout la proximité, dans une colonne du registre.
Au quotidien, les trois se confondent dans un seul mot, et c'est dommage. Un risque lointain mais foudroyant exige d'agir maintenant ; un risque proche mais lent laisse le temps de voir venir. Les séparer évite de ne traiter que ce qui est proche, et de découvrir trop tard qu'un risque rapide n'avait aucune barrière en place.
Dans Riskr, les deux notions sont des champs distincts, ce que peu d'outils font : la date probable de survenue (la proximité) se note dans la fiche, et la vélocité se règle de 1, lente (des mois), à 5, immédiate. Sur la matrice, l'option « Taille = vélocité » grossit les bulles des risques rapides. Voir l'épisode 2.
L'appétence au risque
L'appétence, c'est le niveau de risque qu'une organisation accepte de laisser courir sans décision particulière. En dessous, les équipes gèrent ; au-dessus, quelqu'un doit trancher : renforcer le traitement, ou accepter le risque formellement, en connaissance de cause. C'est une règle de délégation autant qu'un chiffre : elle dit à chacun à partir de quand il doit revenir vers ceux qui décident.
Appétence · risk appetite
Le terme vient surtout de COSO, qui en fait une pièce centrale de la gestion des risques d'entreprise et demande à chaque organisation de définir son appétence au regard de la valeur qu'elle veut créer, préserver et réaliser. Le PMI l'emploie aussi : le degré de risque que l'on accepte en vue d'un bénéfice. L'Orange Book britannique lui a consacré une note spécifique en 2020. L'ISO la définit dans son vocabulaire commun, le Guide 73, comme la quantité et le type de risque qu'une organisation est prête à rechercher ou à conserver ; la norme ISO 31000 elle-même raisonne plutôt en « critères de risque ». MoR insiste sur un point : l'appétence fixée en haut doit être communiquée clairement à tous les niveaux, sinon un programme travaille sans savoir ce que sa direction accepte.
Au quotidien, l'appétence existe toujours, même quand personne ne l'a écrite : c'est le seuil à partir duquel votre sponsor veut être prévenu. L'écrire change deux choses. Le comité n'examine plus tous les risques, seulement ceux qui dépassent : son ordre du jour se fait presque seul. Et accepter un risque au-dessus du seuil devient une décision datée, prise par quelqu'un qui en a le pouvoir, plutôt qu'un oubli.
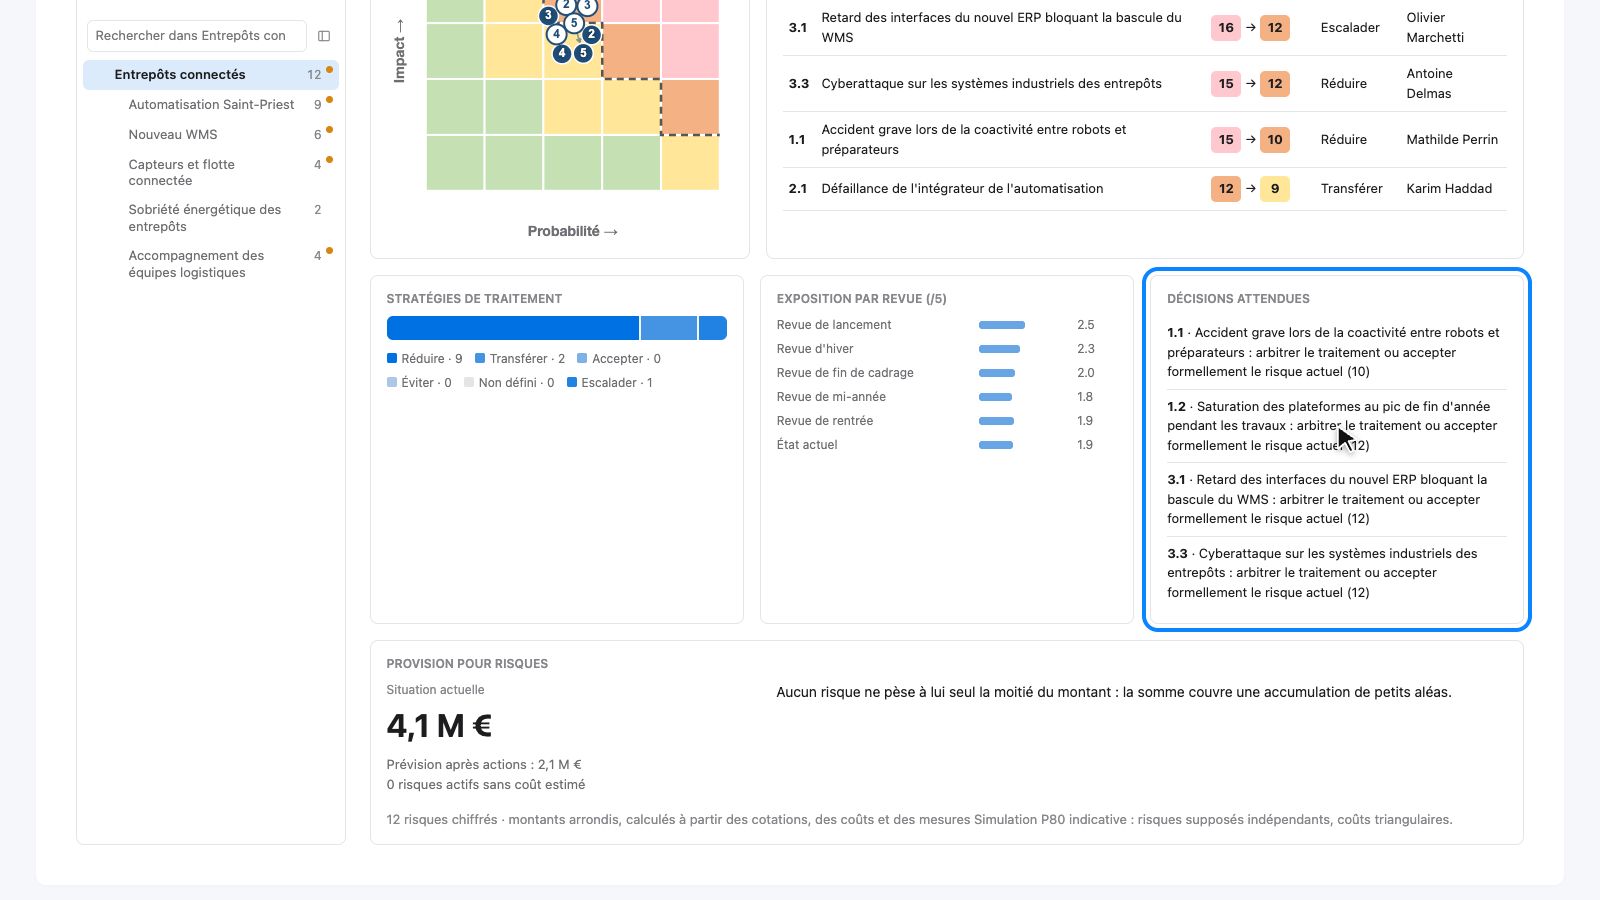
Dans Riskr, l'appétence est une note sur 25, fixée dans le cadre du programme (9, « Modéré », pour le programme Entrepôts connectés de la démonstration). Elle apparaît en pointillés sur la matrice et en trait orange dans le registre, et chaque risque dont la cotation actuelle la dépasse devient une décision attendue dans la vue comité. Voir l'épisode 1 pour la carte et l'épisode 6 pour le comité.
La tolérance déléguée
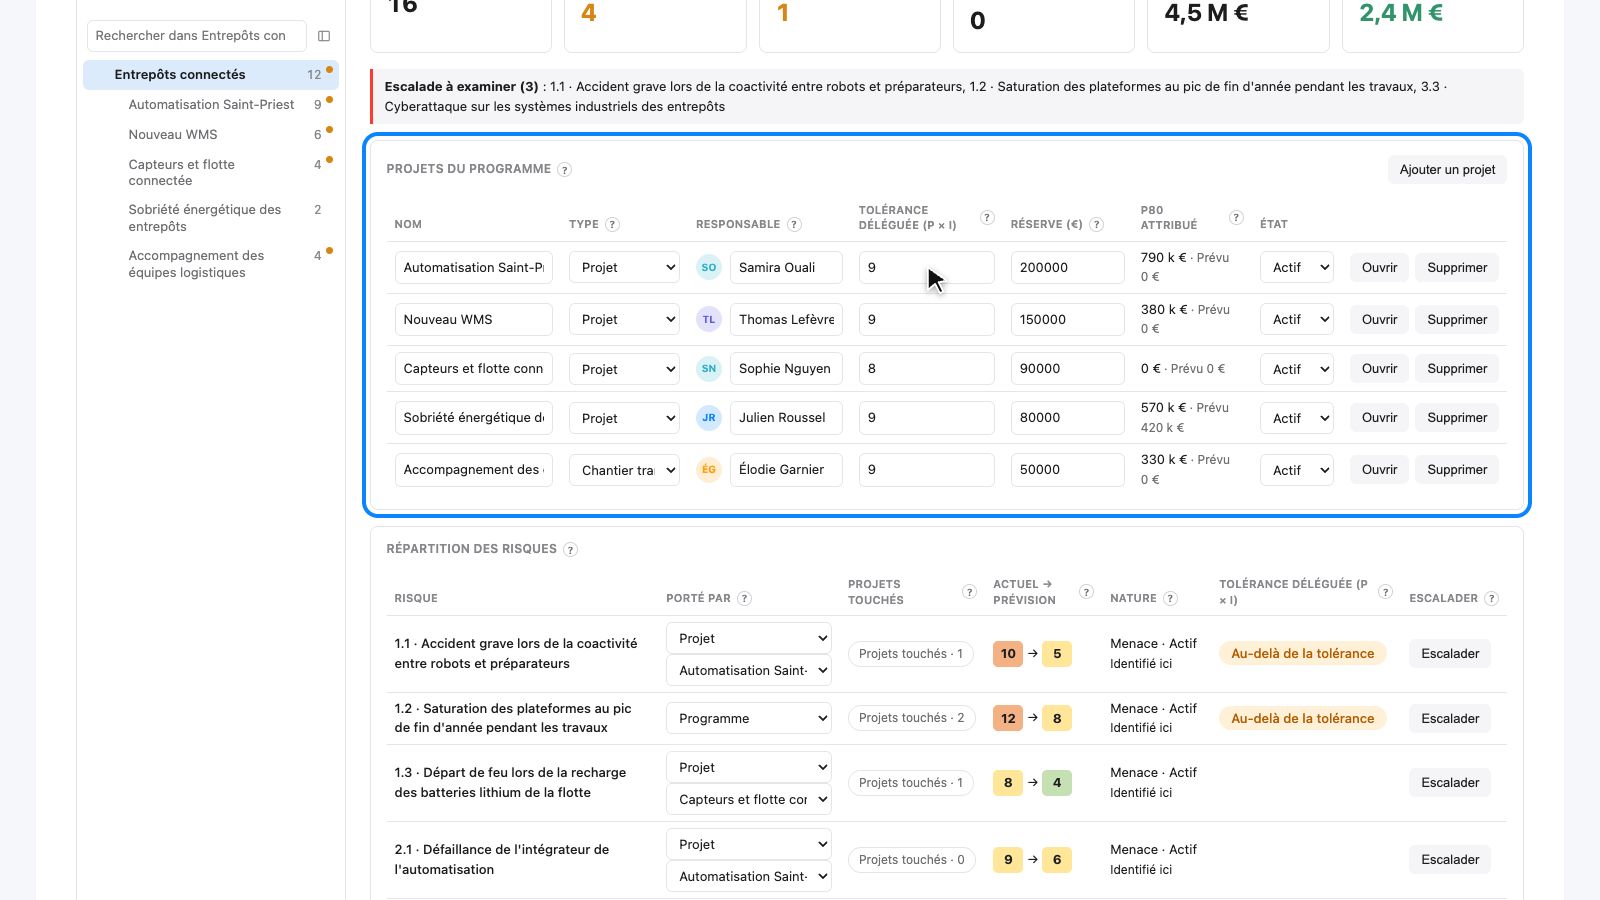
Si l'appétence est la règle de l'organisation, la tolérance est la marge laissée à chacun. Un directeur de programme ne peut pas examiner tous les risques de ses projets : il confie à chaque chef de projet un niveau jusqu'auquel celui-ci gère seul. Au-delà, le risque remonte. La tolérance sert à répartir le travail sans perdre le contrôle.
Tolérance · risk tolerance, threshold, capacity
Les méthodes ne rangent pas exactement la même chose sous ce mot. Pour le PMI, la tolérance est le volume de risque qu'une organisation ou une personne supportera, et le seuil (risk threshold) la marge acceptable autour d'un objectif, au-delà de laquelle on ne tolère plus. Pour l'ISO (Guide 73), c'est la disposition à supporter le risque après traitement. MoR décline l'appétence en seuils et en tolérances à chaque niveau de l'organisation. L'Institute of Risk Management ajoute un étage au-dessus : la capacité (risk capacity), ce qu'une organisation peut encaisser sans mettre sa survie en jeu. D'où une échelle souvent citée : la capacité, puis l'appétence, puis la tolérance.
Au quotidien, retenez la différence d'intention : l'appétence dit ce que l'on veut bien prendre, la tolérance jusqu'où l'on peut aller avant de prévenir quelqu'un. Confondre les deux revient à appliquer à chaque projet un plafond pensé pour l'ensemble, ce qui étouffe les petits projets ou laisse filer les gros.
Dans Riskr, chaque projet reçoit une tolérance déléguée, une note sur 25 ; laissée à zéro, c'est le seuil du programme qui s'applique. Un risque qui la dépasse est signalé « au-delà de la tolérance », apparaît parmi les escalades à examiner, et un point orange marque son projet dans la liste de gauche. Riskr n'a pas de champ « capacité » : l'appétence y joue le rôle de plafond. Voir l'épisode 7.
Le registre, le porteur et le responsable d'action
Le registre est la liste de tous les risques d'un projet ou d'un programme, une ligne chacun : ce qui peut arriver, sa note, ce que l'on fait, qui s'en occupe. C'est l'outil de base, et souvent le seul. Sa qualité tient à deux règles simples : pas de doublon, parce que deux personnes qui suivent le même risque s'en occupent chacune à moitié, et pas de risque sans un nom en face.
Registre · risk register, risk owner, actionee
Toutes les méthodes ont un registre (risk register) et un propriétaire du risque (risk owner) : la personne qui le suit, en rend compte et choisit la réponse. PRINCE2 et MoR vont un cran plus loin en distinguant le propriétaire de l'exécutant (risk actionee), qui mène une action précise sous l'autorité du propriétaire ; les deux peuvent être la même personne. Le PMI parle surtout du propriétaire, et la délégation vers celui qui agit y reste plus informelle.
Au quotidien, cette séparation évite une confusion fréquente : celui qui répond du risque devant le comité n'est pas forcément celui qui fait le travail. Le directeur de programme porte un risque de dépendance, mais c'est un chef de projet qui négocie avec le fournisseur. Si le registre ne garde qu'un nom, on ne sait plus qui relancer.
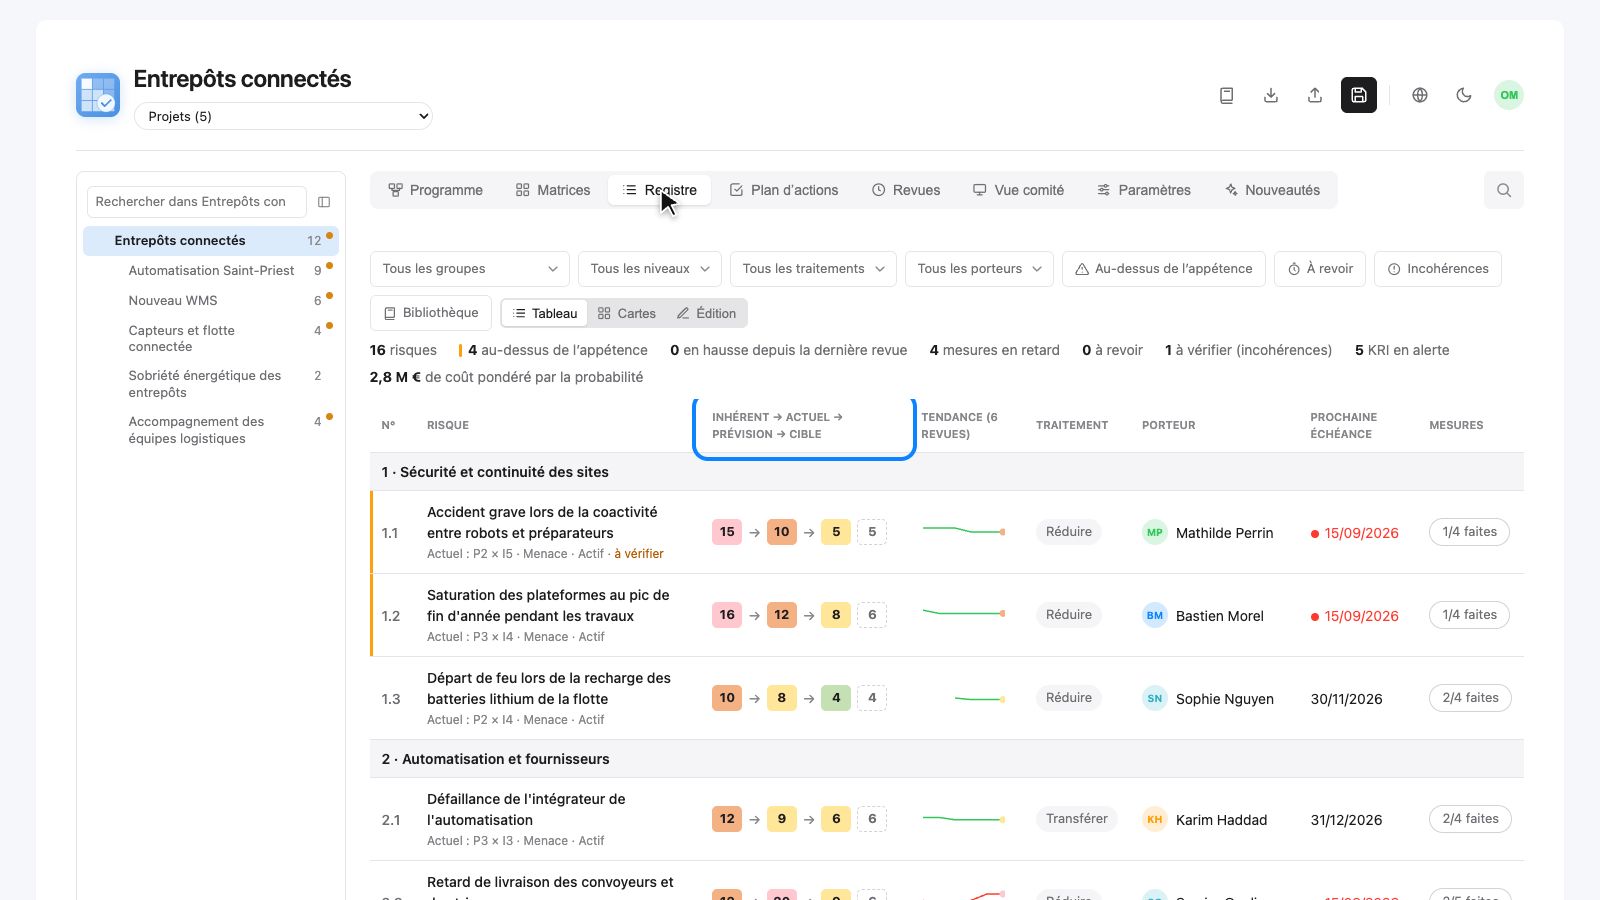
Dans Riskr, chaque risque a un porteur, et chaque mesure du plan d'actions a sa propre personne en charge et son échéance : c'est la distinction entre propriétaire et exécutant de PRINCE2 et MoR. Le registre montre pour chaque risque ses quatre cotations, sa tendance sur les dernières revues, son traitement et son porteur ; un trait orange signale ceux qui dépassent l'appétence. Voir l'épisode 2 pour créer un risque et l'épisode 4 pour suivre les mesures.
Le nœud papillon
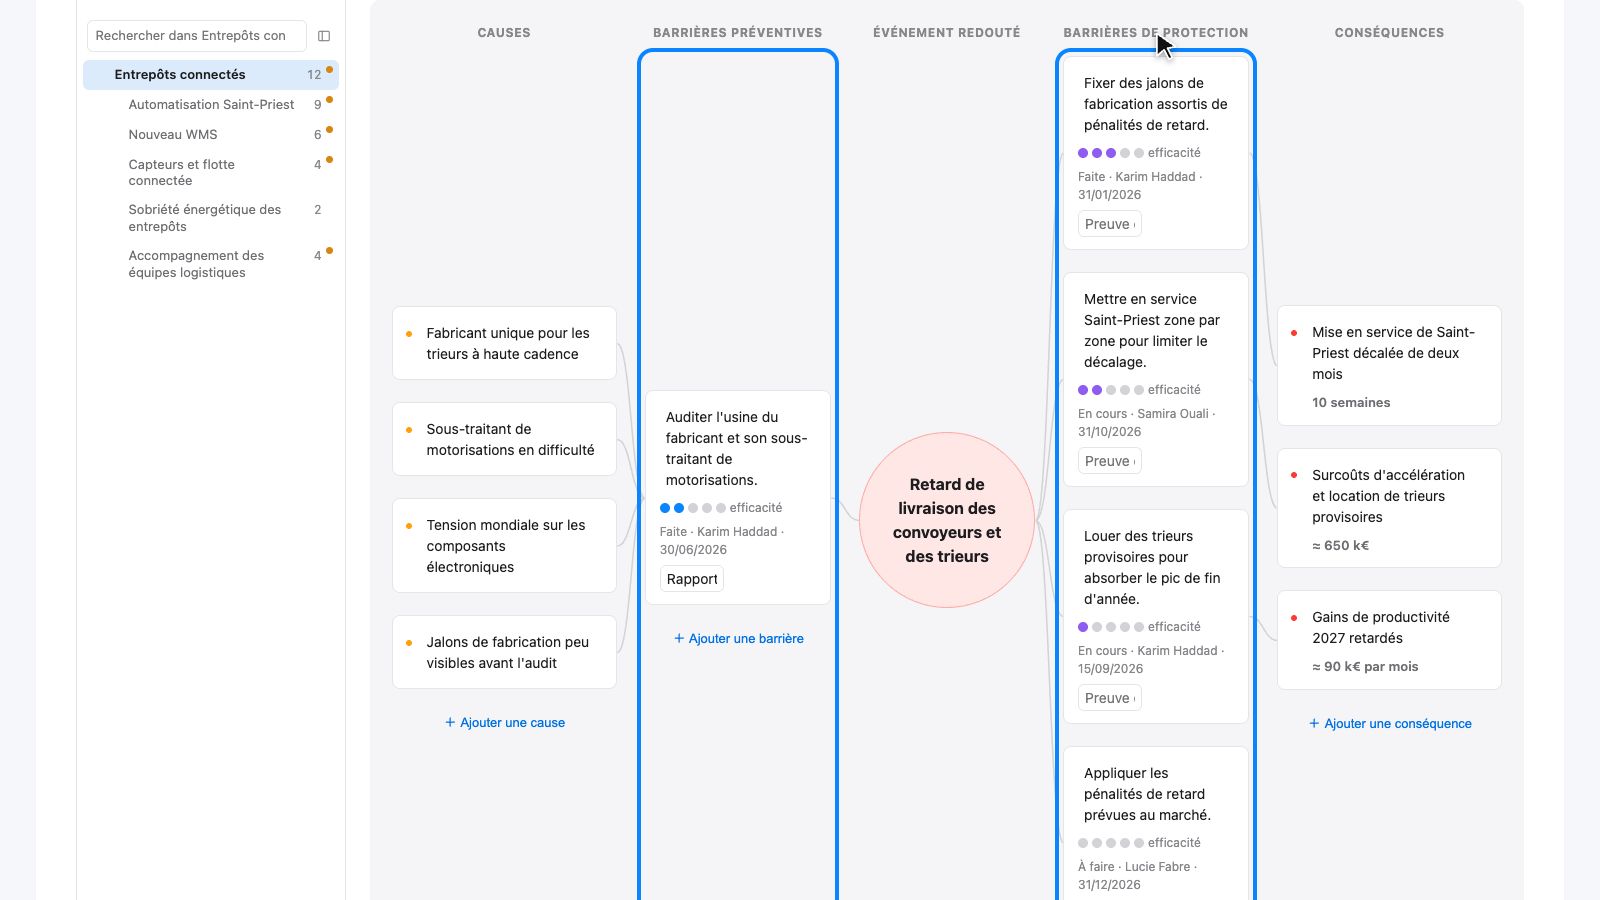
Le nœud papillon est une façon de dessiner un risque. Au centre, l'événement redouté ; à gauche, ce qui peut le provoquer ; à droite, ce qu'il entraînerait. Entre les deux, les barrières : celles de gauche empêchent l'événement d'arriver, celles de droite en limitent les dégâts. On voit ainsi d'un coup d'œil de quel côté on est protégé, et de quel côté on ne l'est pas.
Nœud papillon · bow-tie analysis
La technique est décrite dans l'ISO/IEC 31010, le catalogue de techniques qui accompagne l'ISO 31000 : elle réunit autour d'un même événement l'arbre de ses causes et celui de ses conséquences, avec des barrières préventives d'un côté et des barrières de protection de l'autre. Venue de la sécurité industrielle, elle n'appartient en propre ni au PMI, ni à PRINCE2, ni à MoR, qui s'en servent comme d'un outil d'analyse parmi d'autres.
Au quotidien, le dessin corrige un biais : on empile volontiers des mesures du côté des causes, pour que « ça n'arrive pas », et on oublie de préparer la suite. Le jour où l'événement se produit malgré tout, seules comptent les barrières de droite. C'est exactement ce qui arrive au retard des convoyeurs dans la série : une fois le retard confirmé, tout se joue du côté de la protection.
Dans Riskr, la fiche de chaque risque est un nœud papillon : causes, barrières préventives, événement redouté, barrières de protection, conséquences. Chaque mesure y est une barrière, avec son état, la personne qui la mène, son échéance et une efficacité notée de 1 (simple constat) à 5 (très forte) ; une mesure qui n'est pas encore signée ne protège presque rien, et sa note le dit. Voir l'épisode 2 pour les causes et conséquences, et l'épisode 4 pour les barrières.
Les stratégies de traitement
Face à un risque, il n'existe qu'une poignée de réponses. On peut le réduire, en agissant sur sa probabilité ou sur son impact ; le transférer à un tiers, par contrat ou par assurance ; l'éviter, en renonçant à l'activité qui le crée ; ou l'accepter, en connaissance de cause. Pour une opportunité, on cherche au contraire à la saisir, à la renforcer ou à en partager le bénéfice. Nommer la stratégie oblige à dire ce que l'on a choisi, y compris quand on a choisi de ne rien faire.
Traitement · response strategies
Le PMI propose, pour les menaces : éviter, transférer, atténuer (mitigate), accepter et, depuis la 6e édition du PMBOK (2017), escalader ; pour les opportunités : exploiter, partager, améliorer (enhance), accepter, escalader. PRINCE2 et MoR disent réduire (reduce) plutôt qu'atténuer, et ajoutent le repli (fallback) : un plan préparé et chiffré, prêt à être déclenché si le risque survient ; côté opportunités, ils prévoient aussi de rejeter (reject). COSO emploie une seule liste pour les deux : accepter, éviter, poursuivre, réduire, partager. L'ISO 31000 raisonne en options de traitement, communes aux menaces et aux opportunités.
Au quotidien, deux stratégies méritent qu'on s'y arrête. Accepter n'est pas laisser faire : c'est une décision, qui doit être prise par quelqu'un qui en a le pouvoir et notée avec sa raison. Et escalader n'est pas se débarrasser du risque : c'est le confier à qui peut décider, parce que la solution dépasse votre périmètre.
Dans Riskr, les menaces se traitent par Réduire, Transférer, Accepter, Éviter ou Escalader ; les opportunités par Exploiter, Renforcer, Partager, Accepter ou Escalader. Le verbe « réduire » vient de PRINCE2 et MoR, l'escalade du PMI. Il n'y a pas de stratégie « repli » à part : un plan de repli se décrit comme une barrière de protection dans le nœud papillon. La vue comité résume les stratégies du programme et liste les décisions attendues (épisode 6).
Les indicateurs de risque (KRI)
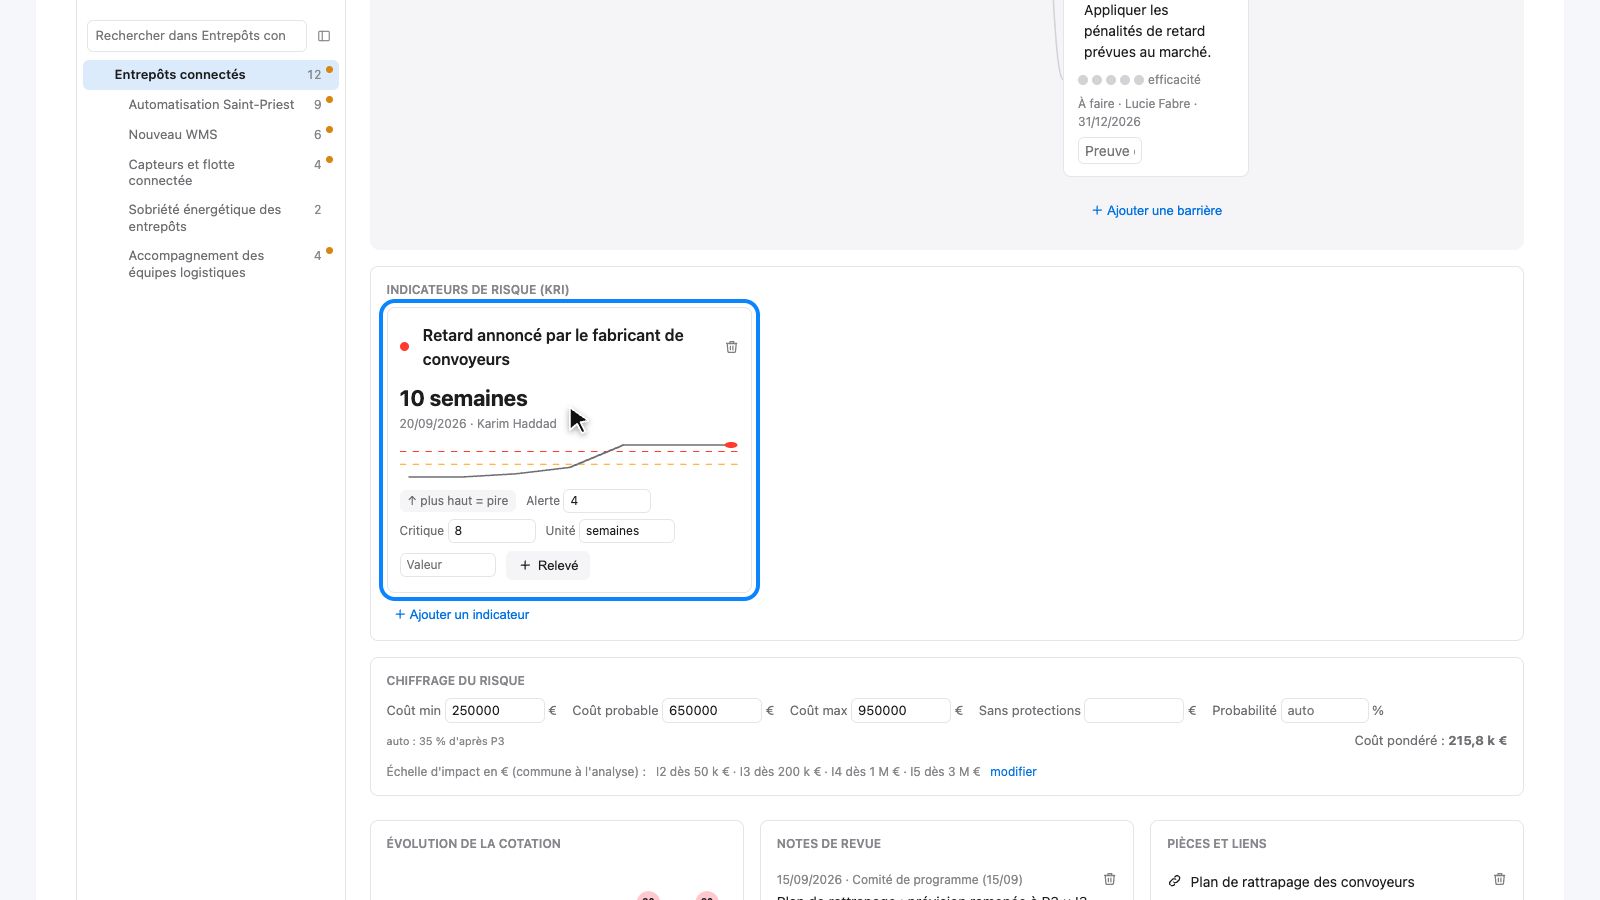
Un indicateur de risque est un chiffre que l'on relève régulièrement pour savoir si un risque se rapproche : le retard annoncé par un fournisseur, le taux d'occupation d'un entrepôt, le nombre de postes non pourvus. Il remplace une impression (« ça a l'air d'aller ») par une mesure, avec des seuils convenus à l'avance : au-delà du premier, on surveille de près ; au-delà du second, on agit.
Indicateur · key risk indicator
L'indicateur clé de risque (key risk indicator, KRI) vient de la gestion des risques d'entreprise plus que des méthodes de projet. On le distingue de l'indicateur de performance (KPI), qui mesure un résultat, et l'on sépare souvent les indicateurs avancés (leading), qui annoncent, des indicateurs retardés (lagging), qui confirment.
Au quotidien, un bon indicateur est avancé, simple à relever et rattaché à un risque précis. Le plus parlant n'est d'ailleurs pas toujours la valeur du jour, mais sa courbe : un retard qui ne s'aggrave plus depuis deux mois est déjà une information à donner au comité.
Dans Riskr, chaque fiche peut porter des indicateurs, avec un seuil d'alerte, un seuil critique et des relevés datés et signés. Ceux qui sont en zone critique remontent dans la vue comité, avec les risques au-dessus de l'appétence, parmi les arbitrages à demander. Riskr ne distingue pas indicateurs avancés et retardés : il les traite comme des signaux d'approche. Voir l'épisode 3.
Les revues et leur cadence
Un registre que l'on ne relit pas vieillit vite : les notes ne correspondent plus à la situation, et des mesures faites depuis longtemps restent « en cours ». La revue est le moment où l'on reprend les risques un par un pour mettre à jour leurs notes et leurs mesures ; la cadence est le rythme minimal de ces revues. Garder une trace de chaque revue permet ensuite de répondre à la question que pose tout comité : est-ce que cela va mieux ?
Revue · monitoring and review
Toutes les méthodes en font une étape du processus : la surveillance et la revue (monitoring and review) pour l'ISO 31000, les revues régulières des risques pour PRINCE2 et MoR, la surveillance des risques pour le PMI. Aucune n'impose de fréquence : c'est à chaque organisation de la choisir selon ses enjeux.
Au quotidien, la revue tourne vite au rituel : on relit la liste, on change peu de chiffres, on repart avec le même tableau. Ce qui la rend utile, c'est de comparer avec la précédente et de noter pourquoi une note a bougé. Dans six mois, le chiffre seul ne dira plus rien ; la raison, si.
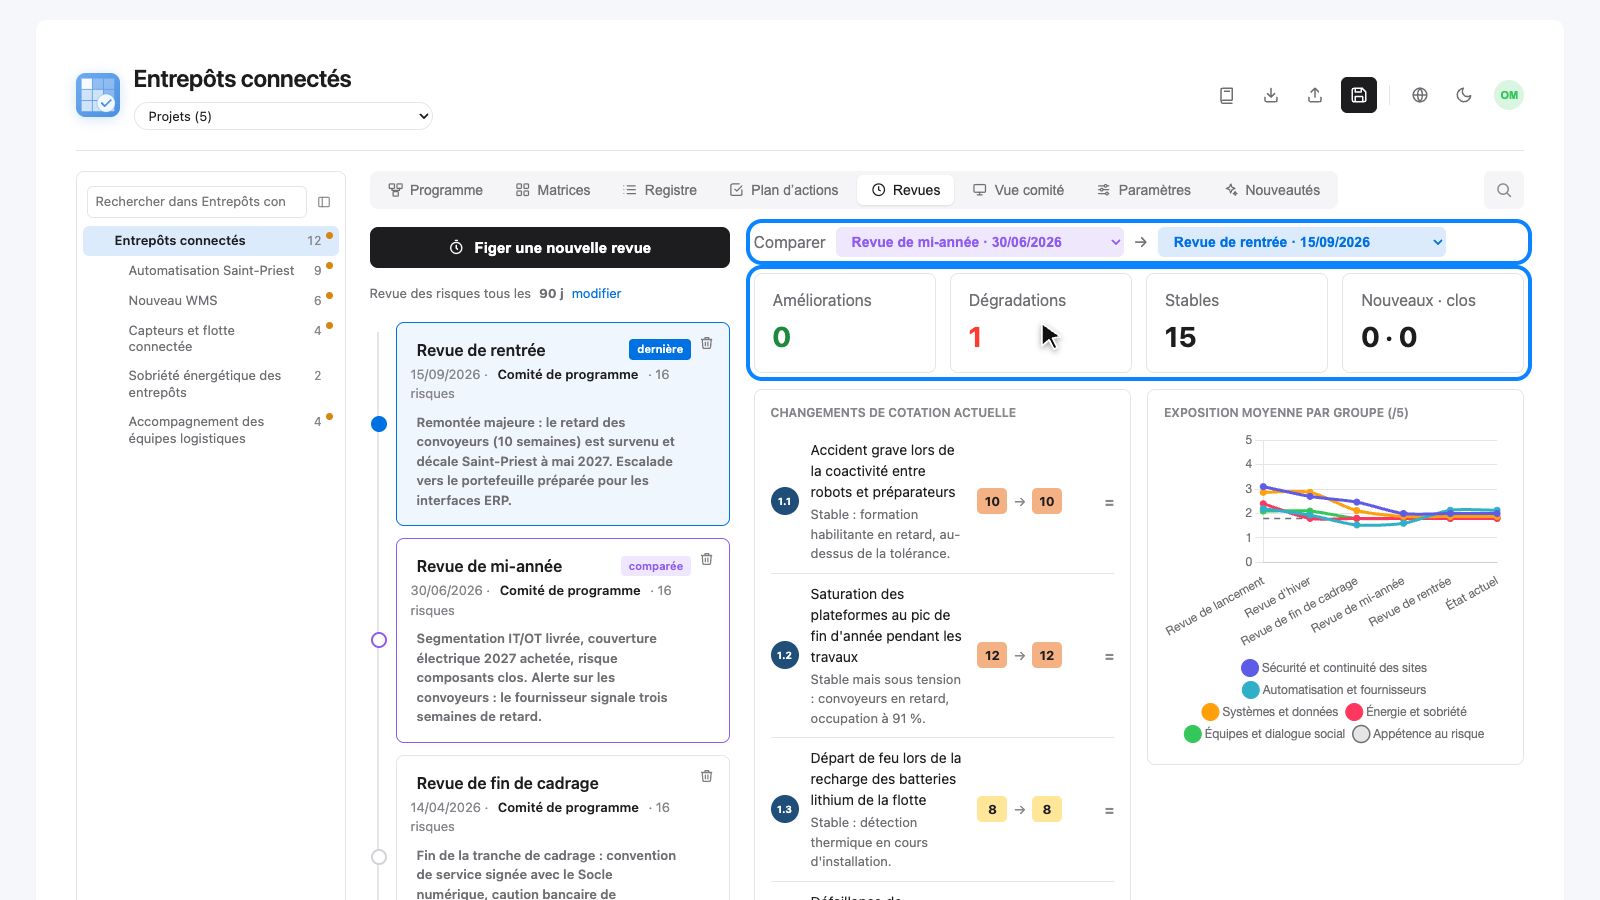
Dans Riskr, « Figer une revue » photographie les notes de tous les risques à une date : le registre peut ensuite changer, la photo ne bouge plus, et c'est ce qui rend les comparaisons fiables. Deux revues se comparent, avec les améliorations, les dégradations et leurs motifs ; la cadence (90 jours par défaut) fait apparaître les risques à revoir ; et un export crée les rappels de revue dans votre agenda. Voir l'épisode 5.
Le risque survenu et le problème
Un risque, par définition, n'est pas encore arrivé. Le jour où il arrive, il change de nature : ce n'est plus une menace à éviter, c'est un problème à gérer, avec un responsable, des actions et, un jour, une résolution. Le fermer comme s'il avait disparu fait perdre son histoire : pourquoi on l'avait vu venir, ce qu'on avait prévu, ce qu'il a coûté.
Survenu · issue
PRINCE2 et MoR sont les plus nets : un risque qui se matérialise devient un point à traiter (issue), un objet distinct, géré pour lui-même. Le PMI suit les risques avérés dans un journal des problèmes (issue log), séparé du registre des risques. L'ISO 31000 et COSO ne nomment pas cette étape, qui relève de la gestion de projet courante.
Au quotidien, une question déroute souvent : que devient la note d'un risque qui est arrivé ? La probabilité mesure les chances qu'un événement se produise ; une fois qu'il s'est produit, le doute n'existe plus, et elle passe au maximum de l'échelle. La note actuelle peut donc dépasser la note inhérente, et c'est normal : l'inhérent mesurait un retard possible, l'actuel mesure un retard réel.
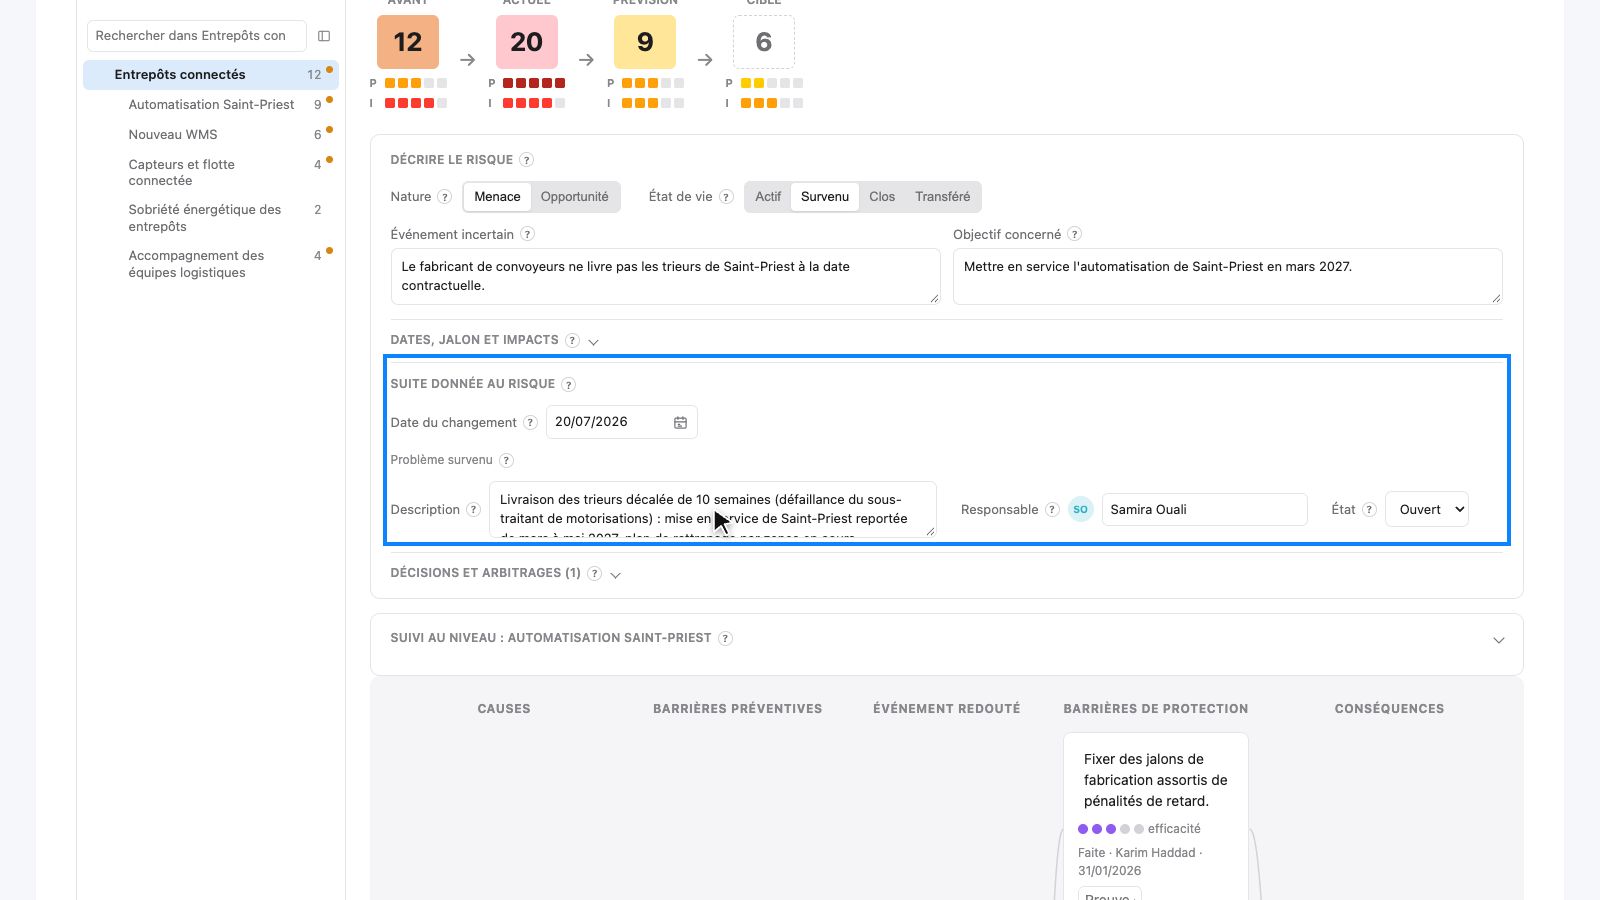
Dans Riskr, un risque est actif, survenu, clos ou transféré. Quand il passe à « Survenu », sa fiche ouvre un volet « Problème survenu », daté, avec sa description, la personne qui en répond et son état, ouvert ou résolu : c'est le mécanisme de PRINCE2 et MoR, là où beaucoup d'outils se contentent de fermer le risque. Le risque quitte alors les rappels de revue et le calcul de la provision : ce n'est plus un aléa, c'est une dépense. Voir l'épisode 3.
La provision P80, la réserve et Monte Carlo
La provision répond à la question « combien faut-il garder de côté ? ». Additionner les coûts de tous les risques serait prudent à l'excès, puisque tous ne surviendront pas. La méthode de Monte Carlo rejoue le projet des milliers de fois : à chaque tirage, chaque risque survient ou non selon sa probabilité, et coûte plus ou moins cher dans sa fourchette. On retient le montant qui couvre, par exemple, huit déroulements sur dix : c'est le P80.
Provision · contingency reserve, management reserve, P80
Le PMI distingue deux enveloppes. La réserve pour aléas (contingency reserve) couvre les risques identifiés ; elle fait partie du budget de référence et le chef de projet la pilote. La réserve de management (management reserve) couvre l'imprévisible ; elle est hors du budget de référence, et l'utiliser demande une décision formelle, en général du sponsor. Sur les percentiles, le manuel d'estimation des coûts de la NASA est explicite : ils ne s'additionnent pas. Le P80 d'un ensemble est en général inférieur à la somme des P80 de ses parties, parce que tous les postes ne vivent pas leur pire scénario en même temps. Seule une simulation de l'ensemble, qui tient compte des liens entre les postes, donne le bon chiffre.
Au quotidien, c'est l'erreur la plus répandue en consolidation : on additionne les provisions des projets pour obtenir celle du programme, puis celles des programmes pour le portefeuille, et l'on immobilise de l'argent pour une catastrophe qui n'arrive presque jamais. L'inverse compte aussi : si des programmes dépendent les uns des autres, leurs retards risquent d'arriver ensemble, et l'économie apparente fond.
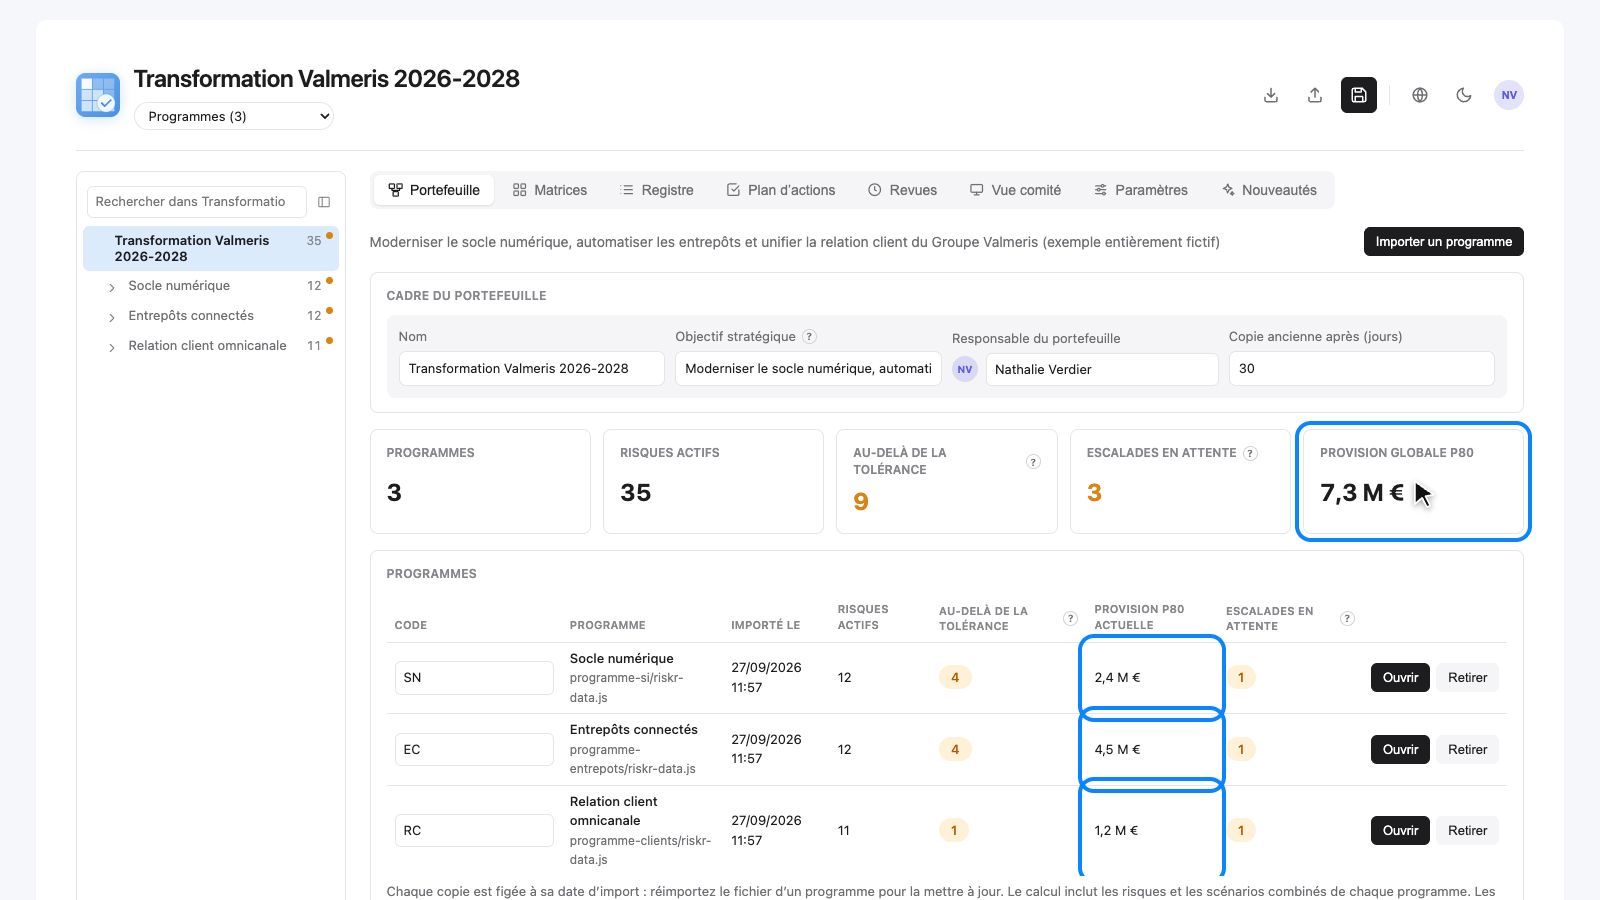
Dans Riskr, la provision est une simulation P80 : Riskr rejoue le programme des milliers de fois et retient le montant qui couvre huit déroulements sur dix, pour la situation actuelle et une fois les mesures faites. Les risques survenus et les opportunités n'y entrent pas. La réserve du programme, montant fixé à la main et engagé par décision, ressemble davantage à la réserve de management du PMI. Des risques qui coûtent plus cher ensemble se décrivent dans un scénario combiné. Et au niveau du portefeuille, Riskr écrit noir sur blanc ce que rappelle la NASA : les provisions P80 ne s'additionnent pas, et aucune corrélation entre programmes n'est simulée. Voir l'épisode 6 pour un programme et l'épisode 8 pour un portefeuille.
L'escalade : projet, programme, portefeuille
Certains risques ne peuvent pas se régler au niveau où on les voit : la solution dépend d'un autre programme, d'un budget que l'on n'a pas, d'un arbitrage entre priorités. Escalader, c'est confier le risque à l'échelon qui peut décider, avec une trace écrite de ce que l'on demande et pourquoi. Ce n'est ni un aveu d'échec, ni une façon de s'en débarrasser.
Escalade · escalation
Le PMI a ajouté escalader aux stratégies de réponse dans la 6e édition du PMBOK (2017), en le reliant au seuil de risque. Son standard de 2019 pour les portefeuilles, les programmes et les projets organise la gestion des risques sur ces trois niveaux, et prévoit l'escalade quand un risque touche le niveau supérieur ou demande plus que les réserves disponibles. MoR raisonne dans le même esprit : l'appétence fixée en haut descend en tolérances, et ce qui les dépasse remonte.
Au quotidien, l'escalade a deux vertus qu'on oublie. Elle protège le chef de projet, qui n'a pas à porter seul un risque hors de sa portée. Et, vue d'en haut, elle révèle ce qu'aucun niveau ne voyait : trois programmes qui signalent chacun un retard peuvent avoir une seule et même cause.
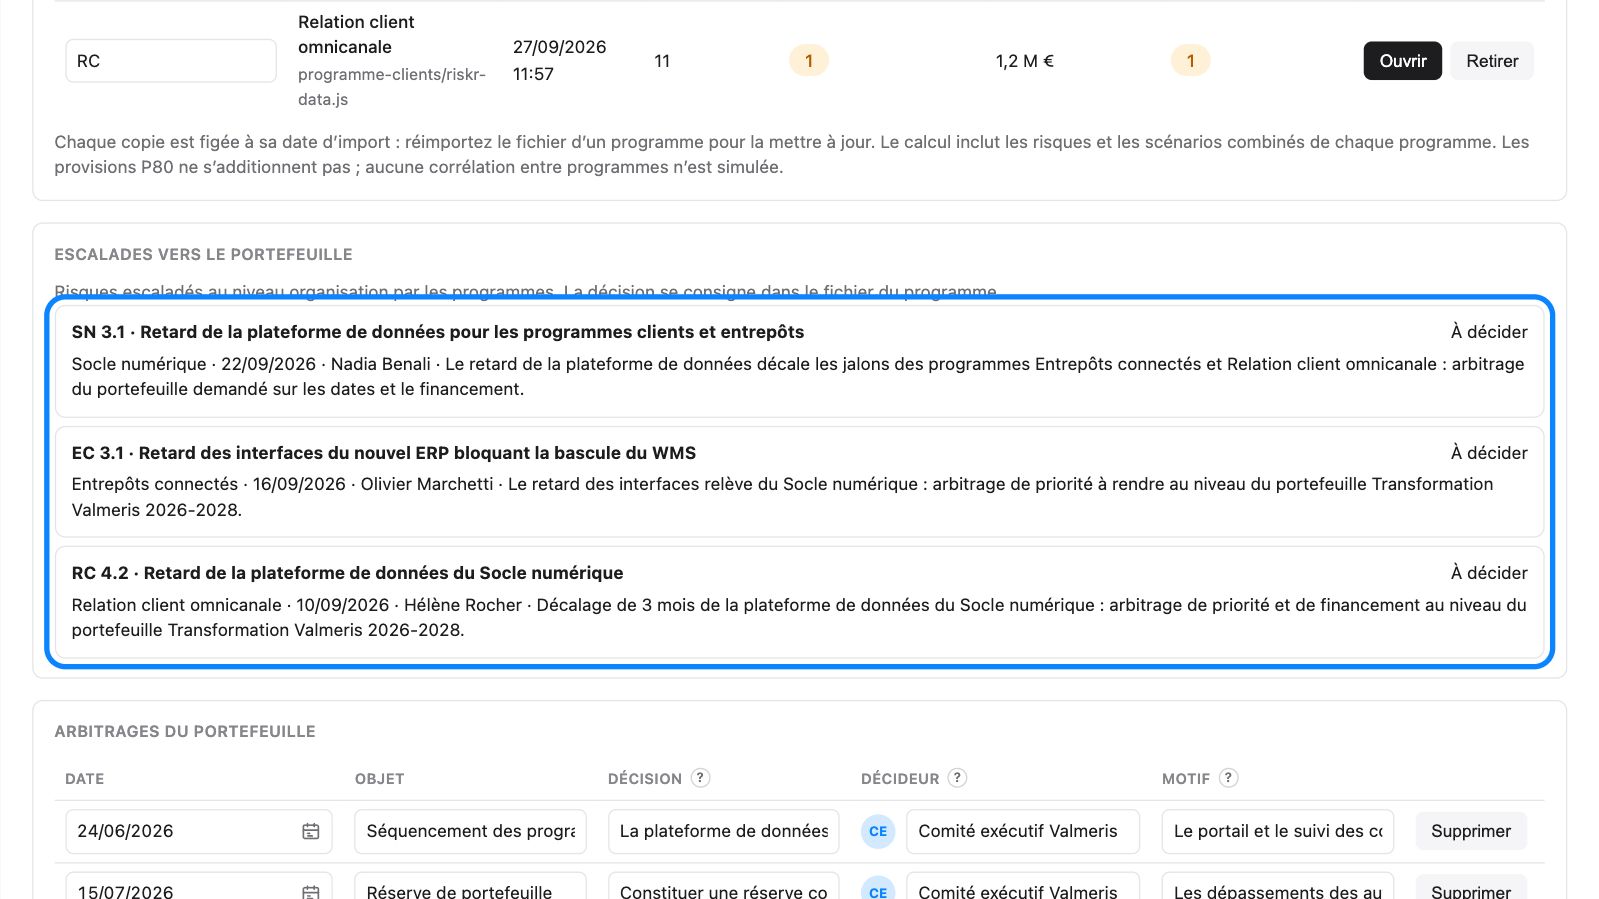
Dans Riskr, chaque niveau a son seuil : la tolérance déléguée pour le projet, l'appétence pour le programme et pour le portefeuille. Un risque de projet s'escalade au programme, un risque de programme au portefeuille (le niveau « Organisation »), avec son motif et son décideur. Le portefeuille réunit les escalades des programmes et consigne ses propres arbitrages ; la décision sur le risque, elle, s'écrit dans le fichier du programme qui le porte. Voir l'épisode 7 pour escalader et l'épisode 8 pour recevoir les escalades.
La gouvernance et les décisions
La gouvernance, c'est la réponse à la question « qui décide quoi ? » : une sponsor qui finance et arbitre, un directeur de programme qui pilote, des chefs de projet qui gèrent leurs risques jusqu'à leur tolérance, un comité où l'on tranche ce qui dépasse. Sans elle, le meilleur registre reste une liste : personne n'a le pouvoir d'accepter un risque, ni d'engager la réserve.
Gouvernance · governance, three lines model
Chaque méthode décrit ses rôles : le sponsor chez le PMI, qui tient notamment la réserve de management ; le dirigeant responsable (Accounting Officer) dans l'Orange Book, qui porte l'appétence de son organisme ; le conseil d'administration et la direction générale chez COSO. À l'échelle de l'entreprise, on cite souvent le modèle des trois lignes de l'Institut des auditeurs internes (IIA, 2020) : le management opérationnel gère les risques au quotidien, les fonctions risques et conformité apportent expertise et supervision, l'audit interne donne une assurance indépendante à l'organe de gouvernance. Ce modèle décrit l'organisation de l'entreprise, pas la manière de gérer les risques d'un projet.
Au quotidien, la gouvernance se juge à une chose : quand quelqu'un demandera, dans six mois, pourquoi on a dépensé cet argent ou accepté ce risque, la réponse sera-t-elle écrite quelque part, avec une date, un nom et une raison ?
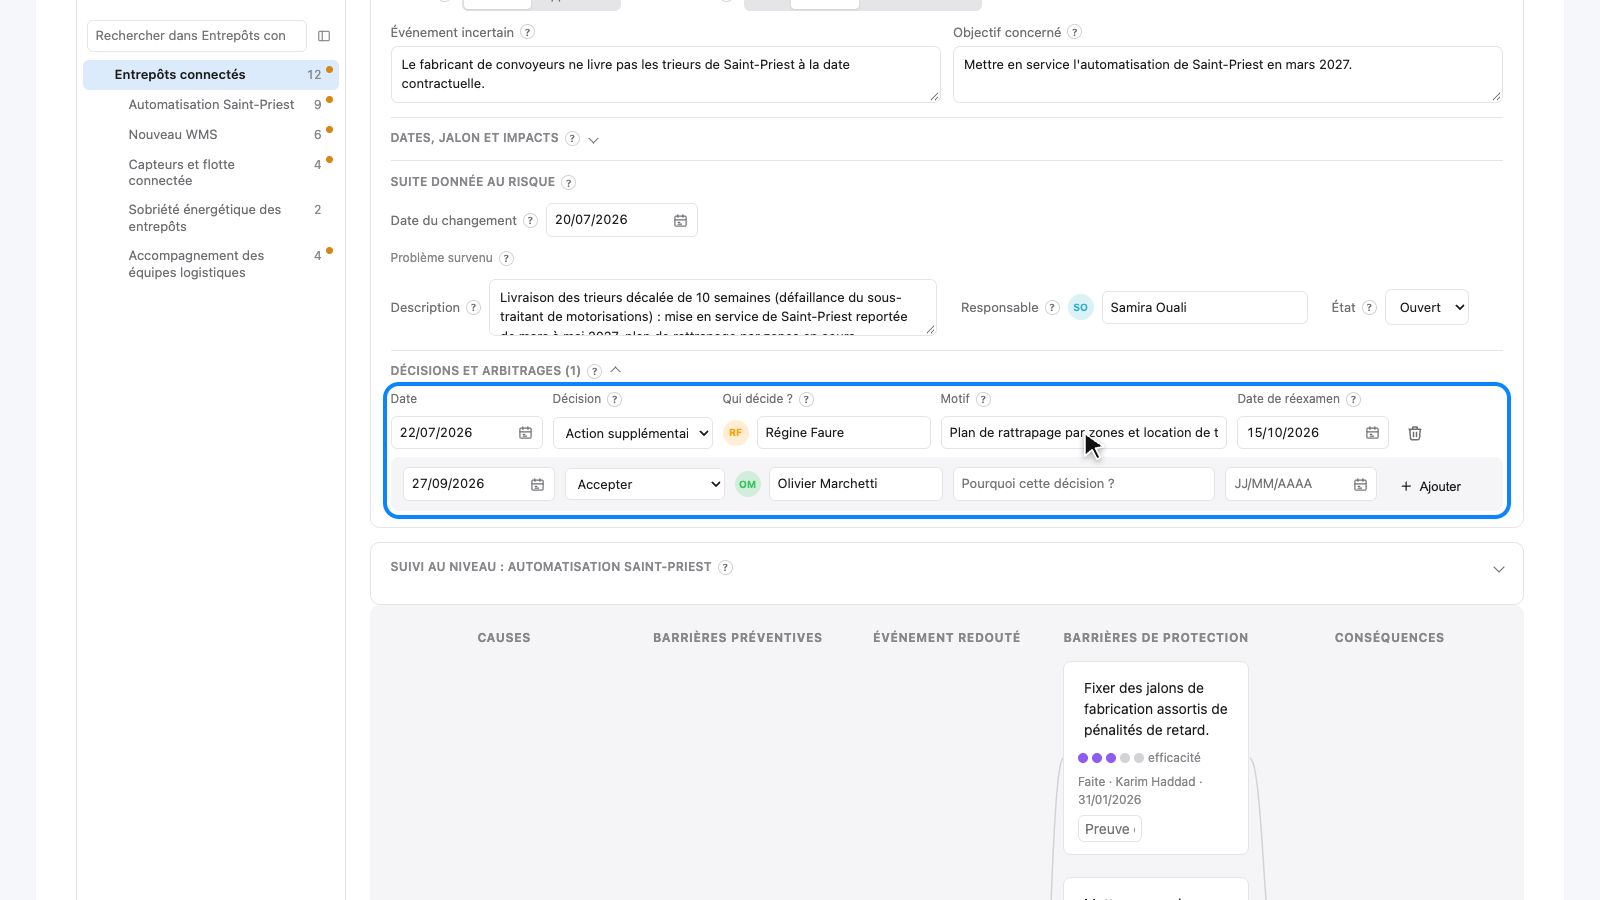
Dans Riskr, le cadre du programme nomme la sponsor et le directeur de programme, fixe l'appétence et la réserve. Chaque fiche garde ses décisions (date, décision, qui décide, motif, date de réexamen), et le programme comme le portefeuille tiennent la liste datée de leurs arbitrages. Riskr est un outil de première ligne, celle des équipes qui gèrent les risques : il ne remplace pas un outil d'audit ou de conformité d'entreprise. Voir l'épisode 3 pour une décision et l'épisode 7 pour les arbitrages du programme.
À retenir
Quatre distinctions séparent un registre que l'on remplit d'un registre qui aide à décider : ce que l'on constate et ce que l'on espère (l'actuel et la prévision), le moment où un risque peut arriver et la vitesse à laquelle il frappe (la date probable et la vélocité), un risque et un problème (le risque survenu), la somme des provisions et la provision de l'ensemble (le P80). Les trois dernières figurent dans les méthodes, sous des noms différents ; la première y est rarement nommée, et c'est pourtant celle qui trompe le plus souvent un comité. La table de correspondance met ces vocabulaires côte à côte.